
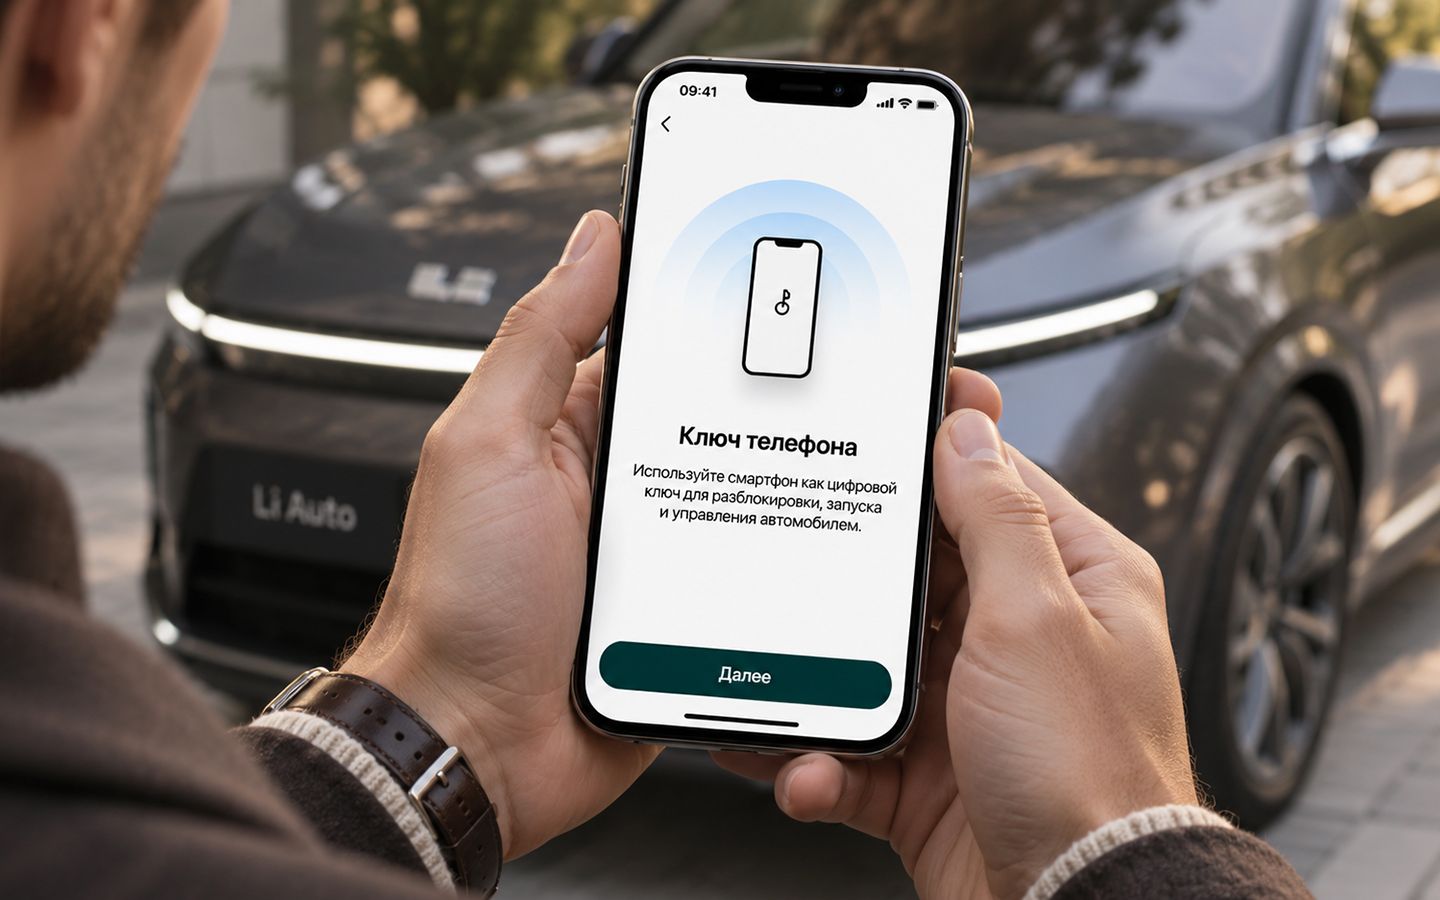
Прогресс делает нашу жизнь комфортнее и безопаснее. Но чем больше эти самые технологии проникают в наш быт, тем более беспомощными мы можем стать в самых базовых вещах. Очень хорошо обе стороны интеграции просматриваются в автомобильной отрасли, где злоумышленники могут «угнать» машину даже дистанционно.
С каждым новым поколением в машинах появляется все больше электроники, которая теснит механические опции. По-настоящему комфортным авто сделали инновации 2000-х годов. На смену архаичным рычагам для регулировки сиденья пришла автоматика с памятью, которая позволяет нажатием одной кнопки изменить его высоту и наклон. Удобно? Конечно. Так же просто стало переключать скорости коробки передач: вместо рычага механической коробки в большинстве машин установлен джойстик или даже просто кнопки, а зеркало заднего вида, работающее через камеру, теперь не слепит водителя, даже если кто-то сзади включил дальний свет.
Сейчас пришла пора совершенно других трансформаций — время, когда машина все больше превращается в гаджет, управлять которым можно через смартфон или компьютер из любой точки мира. Причем данная опция доступна для ряда даже не самых люксовых моделей: управление климатом, просмотр окружающий среды через камеры, отпирание дверей и т.д.
Отдельная похвала за функцию автопарковщика, которая может подогнать автомобиль с парковочного места к входу супермаркета — удобно, если на улице проливной дождь. Есть даже «родительский контроль», с помощью которого можно установить лимит максимальной скорости или мощности мотора через приложение. Практично, скажем, если за руль сел ребенок, который накануне получил права.
Понятно, что все эти удобства доступны благодаря развитию высокоскоростного интернета и облачного управления процессами. Команда со смартфона через мобильную сеть (4G/5G LTE) уходит на облачный сервер компании производителя, а оттуда сервер передает команду на встроенную e-SIM карту автомобиля.
Но, как и с любым гаджетом, вся безопасность выстраивается вокруг аккаунта, на который регистрируется авто. Это как регистрация при покупке нового смартфона или при оформлении банковской карты: ник и пароль — святая святых. В автосреде такой сокровенной вещью является мастер-аккаунт, который, по сути, — даже более важная компонента, чем физический блютуз-ключ от авто. Почему?
Владелец мастер-аккаунта может не только прогреть машину или побаловаться с другими настройками, но и удаленно отвязать, заблокировать или сделать неактивным цифровой или блютуз-ключ. Соответственно, лицо, получившее доступ к мастер-аккаунту, например, какой-нибудь хакер, получает частичный или полный контроль над автомобилем.
В России накануне произошел ряд инцидентов, где владельцы кроссоверов Li Auto (Lixiang) столкнулись с кражей мастер-аккаунтов. Ситуация крайне неприятная. Человек садится за руль авто, выезжает с паркинга туда, где появляется сотовая связь, и у машины моментально гаснут экраны. Напомним, что во всех автомобилях бренда Lixiang даже щитки приборов электронные. На панели выскакивает только QR-код, как будто машина только вышла с конвейера и требует регистрации. Естественно, пройти регистрацию не получается, так как VIN-код авто прикреплен к аккаунту, который «угнали» мошенники. Что дальше? Спустя время аферисты звонят потерпевшему и требуют выкуп. В ряде последних эпизодов сумма в пересчете с рублей составила от 250 до 300 тысяч теңге.
Это уже вторая волна краж мастер-аккаунтов у российских владельцев кроссоверов Li Auto. Впервые о всплеске краж учетных записей стало известно летом 2025 года. Тогда аферисты требовали 1,1-1,4 миллиона теңге за разблокировку каждого из аккаунтов. Понятно, что нет никаких гарантий того, что после оплаты мошенник вернет учетку или, сообщив ее, потом не «угонит» снова.
Вот она — обратная сторона технологий. Если раньше преступники угоняли автомобили с целью перепродажи или разбора на запчасти, то теперь увести машину можно даже не приближаясь к ней. По факту взломщик может находиться в другой стране или даже на другом континенте, то есть поймать его за руку в момент преступления практически невозможно.
Пока с данной проблемой по большей части сталкиваются автовладельцы китайских электромобилей. Не потому, что на них кто-то озлобился, а потому что именно китайский автопром находится на передовой технологий, в то время как все остальные производители — в роли догоняющих. Атакам могут быть подвержены не только Lixiang, но и Zeekr, Changan, Avatr, Voyah и прочие бренды, использующие в своих технологиях облачные сервера. Мастер-аккаунт жестко привязан к номеру телефона, что является слабым звеном.
Ни для кого не секрет, что машины в Китае в два-три раза дешевле, чем в Казахстане или других странах СНГ. Официалы выходят на рынки с запозданием, да и с сильно завышенными ценниками. Как следствие, доминирующее большинство машин — это все-таки серый импорт, который также играет на руку мошенникам.
После первой волны хакерских атак в 2025 году был запущен сервис eSender. Он позволяет привязать виртуальный китайский номер телефона (с кодом +86 или Гонконга) через сервис eSender к профилю владельца для создания так называемого мастер-аккаунта. С одной стороны, это упростило жизнь автовладельцам, с другой — мошенники нашли уязвимости в eSender и начали этим активно пользоваться.
Восстановить или обнулить мастер-аккаунт Li Auto можно. На фоне массовой волны взломов и краж мастер-аккаунтов процедура восстановления стала краеугольным камнем. Поскольку напрямую в китайскую техподдержку обычным иностранным пользователям достучаться почти невозможно (система требует верификации граждан КНР), процедуру проводят через дистрибьютора или авторизованного партнера завода. Другое дело, что процесс это кропотливый и небыстрый.
Необходимо явиться в сервис (услуга онлайн не делается) и предоставить все документы, подтверждающие право собственности. Далее представители связываются со штаб-квартирой Lixiang. В рамках решения проблемы производитель осуществляет сброс старого угнанного аккаунта и переводит автомобиль на новый профиль владельца.
Сам завод Li Auto и крупные дистрибьюторы уже экстренно внедряют механизмы защиты, включая перевод авторизации с виртуальных китайских номеров на электронную почту владельца. В среднем сброс и перепривязка через завод занимают от одной до трех недель в зависимости от загруженности каналов поддержки. В Казахстане сроки значительно короче. Но! Если в РФ к официалам можно обратиться за помощью как с дилерским авто, так и с «серым», то казахстанское представительство работает только с официальными машинами. Здесь остается только либо везти машину в Китай, либо обращаться к местным кулибиным. Некоторые сервисные специалисты имеют прямые выходы на китайских партнеров или сотрудников бренда. Аналогичная ситуация и с другими брендами. То есть ситуация не патовая, варианты есть, но делается это небыстро и может стоить от 200 тысяч теңге и дороже.
Почему мошенникам удается проворачивать такие аферы? Отчасти из-за самих автовладельцев. Злоумышленники находят VIN-номера машин через утекшие базы и взламывают профили методом перебора слабых паролей (брутфорс). Другое слабое звено — несвоевременная оплата китайской сим-карты. Если владелец забывает вовремя провести платеж, сотовый номер освобождается и перекупается мошенниками. Еще одно тонкое место — желание сэкономить. Покупая «серый» автомобиль, владельцы обращаются в сторонние сервисы для русификации, прошивки или установки приложений. В процессе настройки люди добровольно передают мастерам-программистам свои логины, пароли и проверочные SMS-коды. В дальнейшем эти данные либо сливаются недобросовестными сотрудниками, либо утекают из баз мелких мастерских.
Как обезопасить себя? Тут все просто — залог безопасности кроется в интернет-гигиене. Важно создавать уникальные пароли, а не использовать любимый от почты, а также никому не передавать персональные данные и не сообщать данные из СМС. К радикальным способам защиты от хакеров можно отнести смену автомобиля на более архаичную, ту же «Ниву». Правда, ее могут угнать с помощью простой отвертки, но это уже совершенно другая история.